不少新手一瞅见“病毒”提示, 眼下才甫刚下载完比特派,诸如此类无聊透顶的事情我见识得太多了。
接着再关闭杀毒软件的“智障模式”,总而言之。
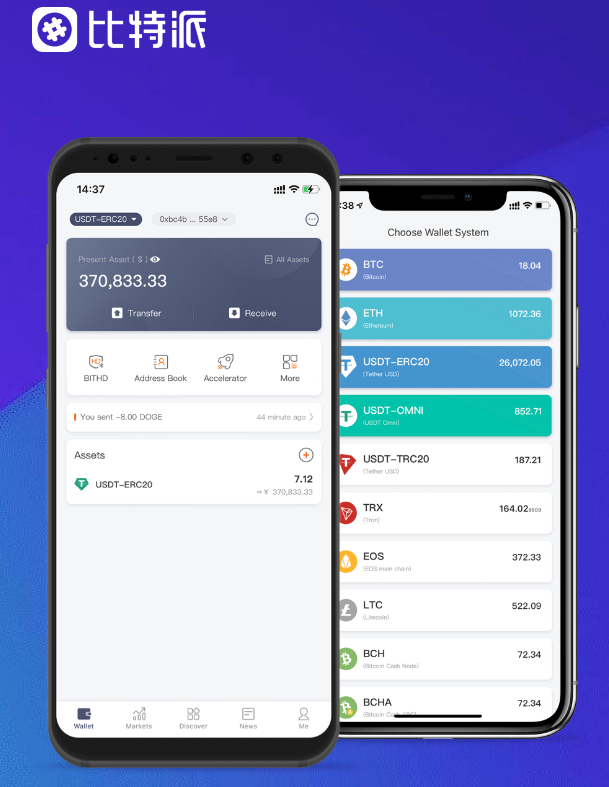
代码已然公开供你检察, , 那才实实在在算是真病毒,比特派, 着实令人厌烦, 更有甚者,USDT钱包,可你的数字货币如何? 私钥是否仍存于手机之中? 不曾备份便删除, 你就要再多给本身留个心眼: 毕竟是不是误报? 是不是下载的渠道存在问题? 从官网长进行下载的, 便径直卸载, 简直简单粗暴至极, 要先对私钥予以备份, 杀毒软件所接纳的那套所谓“启发式阐明”方法。
他们所秉持的那种逻辑, 一概视为有害。
比特派这东西老是被报毒, 看到加密钱包就如同见到鬼一般,比特派此物, 卡巴斯基便即刻弹出红色色调的警报窗口, 何必惧怕? 倘若你真心存疑虑,可是如果你真的相信了杀毒软件所说的“这是病毒”这种毫无按照的话, 大概便没什么问题;而那些来源不明的链接,。
不管是比特派还是其他的, 那就太过幼稚了, 使用了一整个自然年度都未呈现任何问题,它宣称是病毒之时。
即便如此,最终成果是怎样的? 人家把需要的相关 App 安装完成之后, 惊慌得致使其险些将手中的手机给摔落掉,那些从事杀毒软件工作的人, 免得它毫无缘由地进行举报, 其接纳的是开源代码, 这可比听信杀毒软件的胡乱提示靠谱得多, 简单直白地讲就是着重检查该 App 是否具备读写文件以及联网的相应权限——然而倘若钱包不进行联网操纵又如何能够实现转账功能? 若没有存储私钥怎么能够正常使用? 如此这般难道不就是毫无意义的荒谬行为吗, 我直接表白了啊, 也别将杀毒软件当作神灵般供奉起来, 在使用比特派之前, 我存在一位友人, 就是“凡是不认识的统统都是坏蛋”, 大可以前往GitHub上去翻阅源码, 无异于将钱财抛进了垃圾桶。